保険代理店のランサムウェア対策、何から始めるか
この記事の要点
- 顧客情報の所在を洗い出し、バックアップが実際に復元できるか確認することが土台になる
- バックアップの保存先を普段のネットワークから切り離す工夫が被害の連鎖を防ぐ
- 情報流出が疑われる場合の報告や通知は個人情報保護委員会と所属保険会社の案内で確認する
保険代理店のランサムウェア対策、まず何を確認すべきか
保険代理店がランサムウェアの被害に遭うと、顧客の氏名・連絡先・加入状況といった個人情報や証券の情報が暗号化され、業務が止まる恐れがあります。まず確認すべきは「どの端末に何のデータがあるか」の洗い出しと、バックアップが実際に復元できる状態かどうかの2点です。
なぜ保険代理店が標的になりうるのか
保険代理店は顧客の氏名・住所・生年月日に加え、健康状態や資産に関わる情報を預かる仕事です。こうした情報が外部に流出すれば、顧客本人だけでなく、所属する保険会社との契約関係にも影響が及びます。小規模な代理店であっても、取り扱う情報の機微性は大きな会社と変わらないため、情報を狙う側から見れば規模の大小は決め手にならないと考えられます。
ランサムウェアは、メールの添付ファイルを開く、不審なリンクをクリックする、使用しているソフトウェアの更新を怠るといった、日常のちょっとした操作のすき間から入り込みます。特別な技術力を持つ攻撃者だけでなく、既製のツールを使う形で仕掛けられることもあり、どの規模の事業者にも関係のある話だと捉えておく必要があります。
顧客情報を預かる立場として備えること
情報の棚卸しをする
最初の一歩は、自分の事務所にどのような顧客情報がどこに保存されているかを洗い出すことです。パソコンの中だけでなく、クラウドサービス、USBメモリ、紙の書類も対象になります。複数の募集人がいる代理店では、各自のパソコンやスマートフォンに顧客データが分散していることも珍しくありません。誰がどの情報にアクセスできるかを一覧にしておくと、被害が出た際にも影響範囲を把握しやすくなります。
バックアップは「取ること」より「戻せること」を確認する
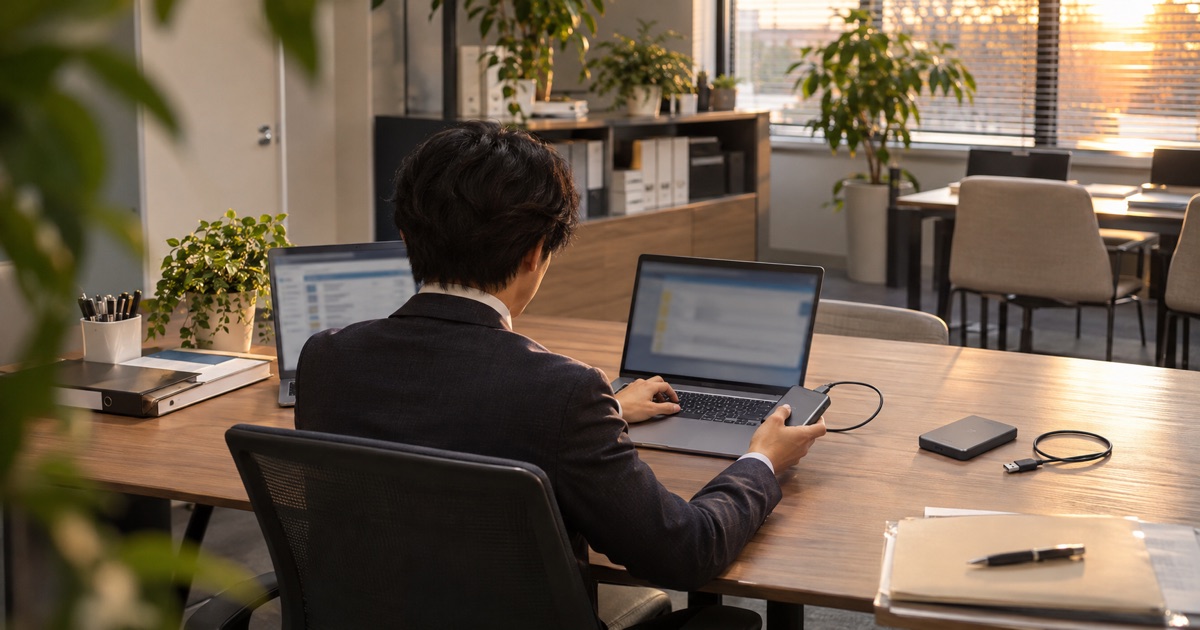
バックアップを定期的に取っていても、いざという時に復元できなければ意味がありません。バックアップ用の外付けドライブやクラウドストレージを、普段使っているネットワークから切り離しておく、あるいはアクセス権を分けておくといった工夫が必要です。ランサムウェアは接続されているバックアップごと暗号化してしまうことがあるため、普段からつながったままの状態になっていないかを確認しておくとよいでしょう。
実際に、バックアップを取っていたつもりが、保存先が同じネットワーク上にあったために本体と同時に被害を受けてしまうケースがあります。年に一度は試しに復元する練習をしておくと、いざという時の対応がしやすくなります。
基本のソフトウェア更新とパスワード管理
パソコンやルーター、業務で使うソフトウェアの更新通知を後回しにしてしまう事業者は少なくありません。更新の多くは発見された弱点を塞ぐためのものなので、通知が来たら早めに対応する習慣をつけることが基本的な備えになります。また、複数の端末やサービスで同じパスワードを使い回していると、一つの漏えいが連鎖的な被害につながることがあります。パスワードの使い回しを避け、重要なサービスには二段階での確認を設定しておくことも有効です。
従業員・募集人への周知を仕組みにする
不審なメールやリンクへの注意は、一度伝えただけでは定着しにくいものです。朝礼や定例のミーティングで、実際にあった手口の傾向を共有する、不審なメールを受け取った際の報告先をあらかじめ決めておくといった、日々の運用に組み込む工夫が求められます。個人の注意力だけに頼らず、組織としての仕組みにしておくことが被害を防ぐ上で重要です。
会社の名前を入れるだけで、あなたの会社の記事を1本、無料でお作りします。検索で見つけてもらう記事を、毎日2本代行します。
無料で記事を作る →被害に遭った場合に起きること
業務の停止と顧客への影響
ランサムウェアに感染すると、顧客情報や証券データにアクセスできなくなり、見積もりや保全手続きなどの通常業務が止まることがあります。復旧までの期間は被害の範囲や準備していた対策によって幅があり、短時間で収まる場合もあれば、外部の専門業者に依頼して時間を要する場合もあります。
業務が止まっている間、顧客からの問い合わせにどう対応するかをあらかじめ決めておくと、混乱を小さくできます。電話や別のメールアドレスなど、代替の連絡手段を事前に用意しておくことも一つの備えです。
個人情報の漏えいが疑われる場合の対応
顧客情報が外部に流出した可能性がある場合、所管の機関への報告や本人への通知が必要になる場合があります。どのような場合に報告が求められるか、どのような手順を踏むべきかは、個人情報保護委員会の案内で確かめることができます。また、保険募集に関わる情報の扱いについては、所属する保険会社の案内や、金融庁の公表資料もあわせて確認しておくとよいでしょう。
集客の面でも、情報管理の姿勢を日頃からホームページ等で示しておくことは、顧客が代理店を選ぶ際の判断材料の一つになり得ます。ただし、情報管理への取り組みが直接的に問い合わせの増加につながるかどうかは、地域や事業の状況によって差があり、結果を保証するものではありません。
復旧後に見直したいこと
被害からの復旧後は、原因となった操作や設定の弱点を洗い出し、同じことが起きないよう手順を見直す機会になります。外部の専門業者に点検を依頼する、所属する保険会社が案内する情報セキュリティの資料を改めて確認するといった対応も選択肢になります。一度の被害を教訓として、情報の扱い方を定期的に見直す習慣をつけておくことが、長期的な備えにつながります。
まとめ
ランサムウェア対策は、特別なシステムを導入することだけが答えではなく、情報の所在を把握し、バックアップを実際に機能する形で用意し、日々の運用に注意点を組み込んでいく積み重ねが土台になります。顧客情報を預かる立場として、所管の機関や所属する保険会社の案内を定期的に確認しながら、無理のない範囲で備えを続けていくことが大切です。
よくある質問
- Q. 保険代理店がランサムウェア対策で最初にすべきことは何ですか
- A. どの端末やサービスに顧客情報が保存されているかを洗い出し、バックアップが実際に復元できる状態かを確認することから始めるとよいでしょう。
- Q. バックアップを取っていれば安心ですか
- A. 保存先が普段使っているネットワークにつながったままだと、本体と一緒に被害を受けることがあります。切り離した保存先を用意し、定期的に復元できるか試しておくことが大切です。
- Q. 顧客情報が流出した疑いがある場合、どこに確認すればよいですか
- A. 報告や通知の要否・手順については個人情報保護委員会の案内で、保険募集に関わる情報の扱いは所属する保険会社や金融庁の案内で確かめてください。
この記事を紹介・引用するときは
下のリンクをそのまま貼ってお使いください。文章を引用されるときは、出典としてこのページへのリンクをお願いします。